隨著5G技術(shù)的規(guī)模商用與深度融入千行百業(yè),面向行業(yè)應(yīng)用的5G安全服務(wù)能力建設(shè)已成為保障數(shù)字化轉(zhuǎn)型、促進(jìn)產(chǎn)業(yè)升級(jí)的關(guān)鍵議題。與此互聯(lián)網(wǎng)安全服務(wù)在多年實(shí)踐中積累的技術(shù)、架構(gòu)與運(yùn)營(yíng)經(jīng)驗(yàn),為5G安全服務(wù)的演進(jìn)提供了重要參考。如何打造面向行業(yè)、兼顧通用性與定制化的5G安全服務(wù)能力,并實(shí)現(xiàn)與互聯(lián)網(wǎng)安全服務(wù)的有效協(xié)同與融合,是當(dāng)前需要深入探索的方向。
一、理解行業(yè)應(yīng)用對(duì)5G安全的核心需求
5G行業(yè)應(yīng)用場(chǎng)景多樣,從工業(yè)互聯(lián)網(wǎng)、車聯(lián)網(wǎng)、遠(yuǎn)程醫(yī)療到智慧城市,不同場(chǎng)景對(duì)安全的訴求差異顯著。其安全需求呈現(xiàn)以下特征:
1. 差異化與場(chǎng)景化:工業(yè)控制要求低時(shí)延和高可靠性安全,醫(yī)療數(shù)據(jù)需要極高的隱私保護(hù),車聯(lián)網(wǎng)則強(qiáng)調(diào)身份認(rèn)證與通信安全。安全服務(wù)必須能夠按需定制、靈活部署。
2. 端到端與全局性:5G網(wǎng)絡(luò)切片、邊緣計(jì)算等技術(shù)的引入,使得安全邊界變得模糊。安全能力需要貫穿終端、接入網(wǎng)、傳輸網(wǎng)、核心網(wǎng)乃至云端應(yīng)用,實(shí)現(xiàn)端到端的縱深防御。
3. 數(shù)據(jù)安全與隱私保護(hù):海量行業(yè)數(shù)據(jù)在采集、傳輸、處理過程中面臨泄露、篡改、濫用風(fēng)險(xiǎn),數(shù)據(jù)安全與隱私合規(guī)(如GDPR、中國(guó)數(shù)據(jù)安全法)成為剛性需求。
4. 自動(dòng)化與智能化響應(yīng):面對(duì)新型、復(fù)雜的網(wǎng)絡(luò)攻擊,傳統(tǒng)人工響應(yīng)效率低下,需要引入AI、大數(shù)據(jù)分析實(shí)現(xiàn)安全威脅的實(shí)時(shí)感知、自動(dòng)研判與智能處置。
二、打造面向行業(yè)的5G安全服務(wù)核心能力
基于上述需求,構(gòu)建5G安全服務(wù)能力應(yīng)聚焦以下幾個(gè)層面:
- 構(gòu)建原生安全的內(nèi)生能力:將安全能力內(nèi)嵌至5G網(wǎng)絡(luò)架構(gòu)之中,而非事后疊加。這包括:
- 網(wǎng)絡(luò)切片安全隔離:為不同行業(yè)或不同安全等級(jí)的切片提供邏輯或物理隔離,防止橫向攻擊滲透。
- 增強(qiáng)的身份認(rèn)證與訪問控制:利用5G增強(qiáng)的SUCI(用戶隱藏標(biāo)識(shí)符)等技術(shù)保護(hù)用戶身份,并基于行業(yè)角色、設(shè)備類型、上下文環(huán)境實(shí)施動(dòng)態(tài)、細(xì)粒度的訪問控制策略。
- 安全功能服務(wù)化與開放:將加密、認(rèn)證、威脅檢測(cè)等安全能力封裝為標(biāo)準(zhǔn)化、可調(diào)用的服務(wù)(SECaaS),通過API向行業(yè)應(yīng)用開放,降低企業(yè)集成安全能力的門檻。
- 發(fā)展垂直行業(yè)的定制化安全方案:深入理解特定行業(yè)的業(yè)務(wù)流程、合規(guī)要求與風(fēng)險(xiǎn)點(diǎn),提供“一業(yè)一策”的安全解決方案。例如,為智慧工廠提供工業(yè)協(xié)議深度解析與防入侵方案,為自動(dòng)駕駛提供V2X通信安全與OTA升級(jí)安全方案。
- 強(qiáng)化邊緣計(jì)算場(chǎng)景下的安全防護(hù):邊緣節(jié)點(diǎn)靠近數(shù)據(jù)源頭,資源有限且暴露面大。需部署輕量化的安全代理、容器安全、邊緣防火墻,并實(shí)現(xiàn)與云端安全大腦的協(xié)同聯(lián)動(dòng)。
- 建立統(tǒng)一、可視化的安全運(yùn)營(yíng)中心(SOC):匯聚5G網(wǎng)絡(luò)內(nèi)生安全數(shù)據(jù)、行業(yè)應(yīng)用日志以及外部威脅情報(bào),利用大數(shù)據(jù)平臺(tái)進(jìn)行關(guān)聯(lián)分析,實(shí)現(xiàn)全網(wǎng)安全態(tài)勢(shì)的統(tǒng)一監(jiān)控、威脅預(yù)警和協(xié)同響應(yīng),為不同行業(yè)客戶提供專屬的安全視圖與報(bào)告。
三、促進(jìn)5G安全服務(wù)與互聯(lián)網(wǎng)安全服務(wù)的深度融合
互聯(lián)網(wǎng)安全服務(wù)在云安全、端點(diǎn)安全、應(yīng)用安全、威脅情報(bào)等領(lǐng)域經(jīng)驗(yàn)豐富。其與5G安全服務(wù)的融合,能夠?qū)崿F(xiàn)優(yōu)勢(shì)互補(bǔ),構(gòu)建更強(qiáng)大的安全體系。
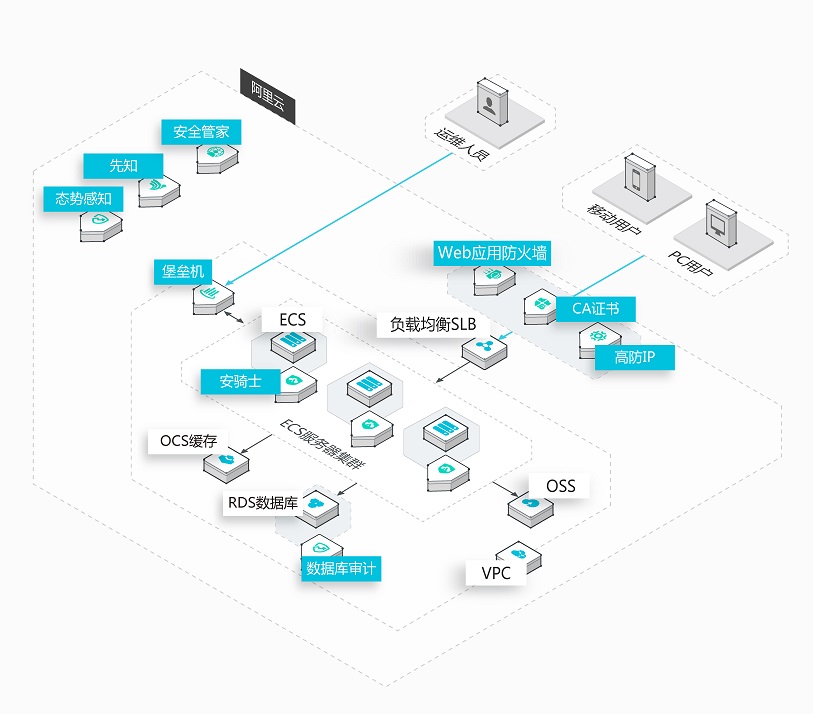
- 能力借鑒與遷移:將互聯(lián)網(wǎng)領(lǐng)域成熟的Web應(yīng)用防火墻(WAF)、DDoS防護(hù)、API安全、零信任架構(gòu)等理念和技術(shù),經(jīng)過適配后引入5G行業(yè)應(yīng)用環(huán)境,特別是保護(hù)基于5G網(wǎng)絡(luò)訪問的行業(yè)云應(yīng)用和業(yè)務(wù)平臺(tái)。
- 云網(wǎng)安一體化協(xié)同:推動(dòng)“云、網(wǎng)、安”資源與能力的統(tǒng)一編排和管理。當(dāng)5G網(wǎng)絡(luò)感知到針對(duì)某行業(yè)應(yīng)用的攻擊流量時(shí),可自動(dòng)聯(lián)動(dòng)云端清洗中心進(jìn)行引流和過濾;云端發(fā)現(xiàn)的新型惡意軟件特征,也可快速同步至5G網(wǎng)絡(luò)邊緣的檢測(cè)設(shè)備。
- 共享威脅情報(bào)與AI模型:建立跨5G網(wǎng)絡(luò)與互聯(lián)網(wǎng)的威脅情報(bào)共享機(jī)制。互聯(lián)網(wǎng)側(cè)捕獲的廣泛攻擊樣本和模式,可用于訓(xùn)練更精準(zhǔn)的AI模型,進(jìn)而提升5G網(wǎng)絡(luò)對(duì)高級(jí)持續(xù)性威脅(APT)和未知威脅的檢測(cè)能力。
- 服務(wù)模式的融合創(chuàng)新:借鑒互聯(lián)網(wǎng)安全服務(wù)的SaaS化、訂閱制、托管服務(wù)(MSS)等成熟模式,為行業(yè)客戶提供更加靈活、便捷、低成本的5G安全服務(wù)。例如,為中小企業(yè)提供“5G連接+基礎(chǔ)安全能力”的一體化打包服務(wù)。
四、未來展望與建議
打造面向行業(yè)應(yīng)用的5G安全服務(wù)能力是一個(gè)持續(xù)演進(jìn)的過程。需要重點(diǎn)關(guān)注:
- 標(biāo)準(zhǔn)與生態(tài)共建:積極參與并推動(dòng)5G安全標(biāo)準(zhǔn)、行業(yè)安全規(guī)范的制定,聯(lián)合設(shè)備商、運(yùn)營(yíng)商、安全企業(yè)、行業(yè)用戶形成緊密的產(chǎn)業(yè)生態(tài)。
- 安全人才跨界培養(yǎng):培養(yǎng)既懂5G網(wǎng)絡(luò)技術(shù)、又熟悉特定行業(yè)知識(shí)、還精通網(wǎng)絡(luò)安全技術(shù)的復(fù)合型人才。
- 實(shí)戰(zhàn)化驗(yàn)證與演練:通過建設(shè)5G安全測(cè)試床、開展行業(yè)級(jí)的攻防演練,不斷檢驗(yàn)和優(yōu)化安全服務(wù)方案的有效性。
總而言之,面向行業(yè)應(yīng)用的5G安全服務(wù)能力建設(shè),需要堅(jiān)持“原生內(nèi)生、按需定制、智能協(xié)同”的原則,并積極吸收融合互聯(lián)網(wǎng)安全服務(wù)的先進(jìn)經(jīng)驗(yàn)與技術(shù),最終構(gòu)建起一張能夠?yàn)榍邪贅I(yè)數(shù)字化轉(zhuǎn)型保駕護(hù)航的、可信可靠的5G安全網(wǎng)絡(luò)。